VPN
El módulo VPN crea y controla el túnel que une el router de la agencia (el MikroTik registrado como NAS) con la infraestructura de ISPManager. Por ese túnel pasan la autenticación de los clientes (RADIUS), la gestión remota de las ONT (TR-069) y el acceso a las OLT. El sistema calcula todo lo que hay que configurar en ambos extremos, lo muestra como un plan y lo aplica cuando usted lo confirma.
Para entrar, abra Gestión Red → VPN. No tiene permisos propios: quien puede ver NAS ve los túneles; crear uno requiere crear NAS y editar NAS sobre el router elegido; aplicar, verificar y guardar cambios requieren editar NAS; desmontar requiere eliminar NAS.
El otro extremo del túnel es el gateway de ISPManager, un equipo propio de la plataforma que se configura una sola vez desde el botón GATEWAY, visible solo para los administradores del sistema. Si al entrar ve el aviso "No hay gateway ACS configurado.", no se pueden crear túneles hasta que lo configuren.
El listado
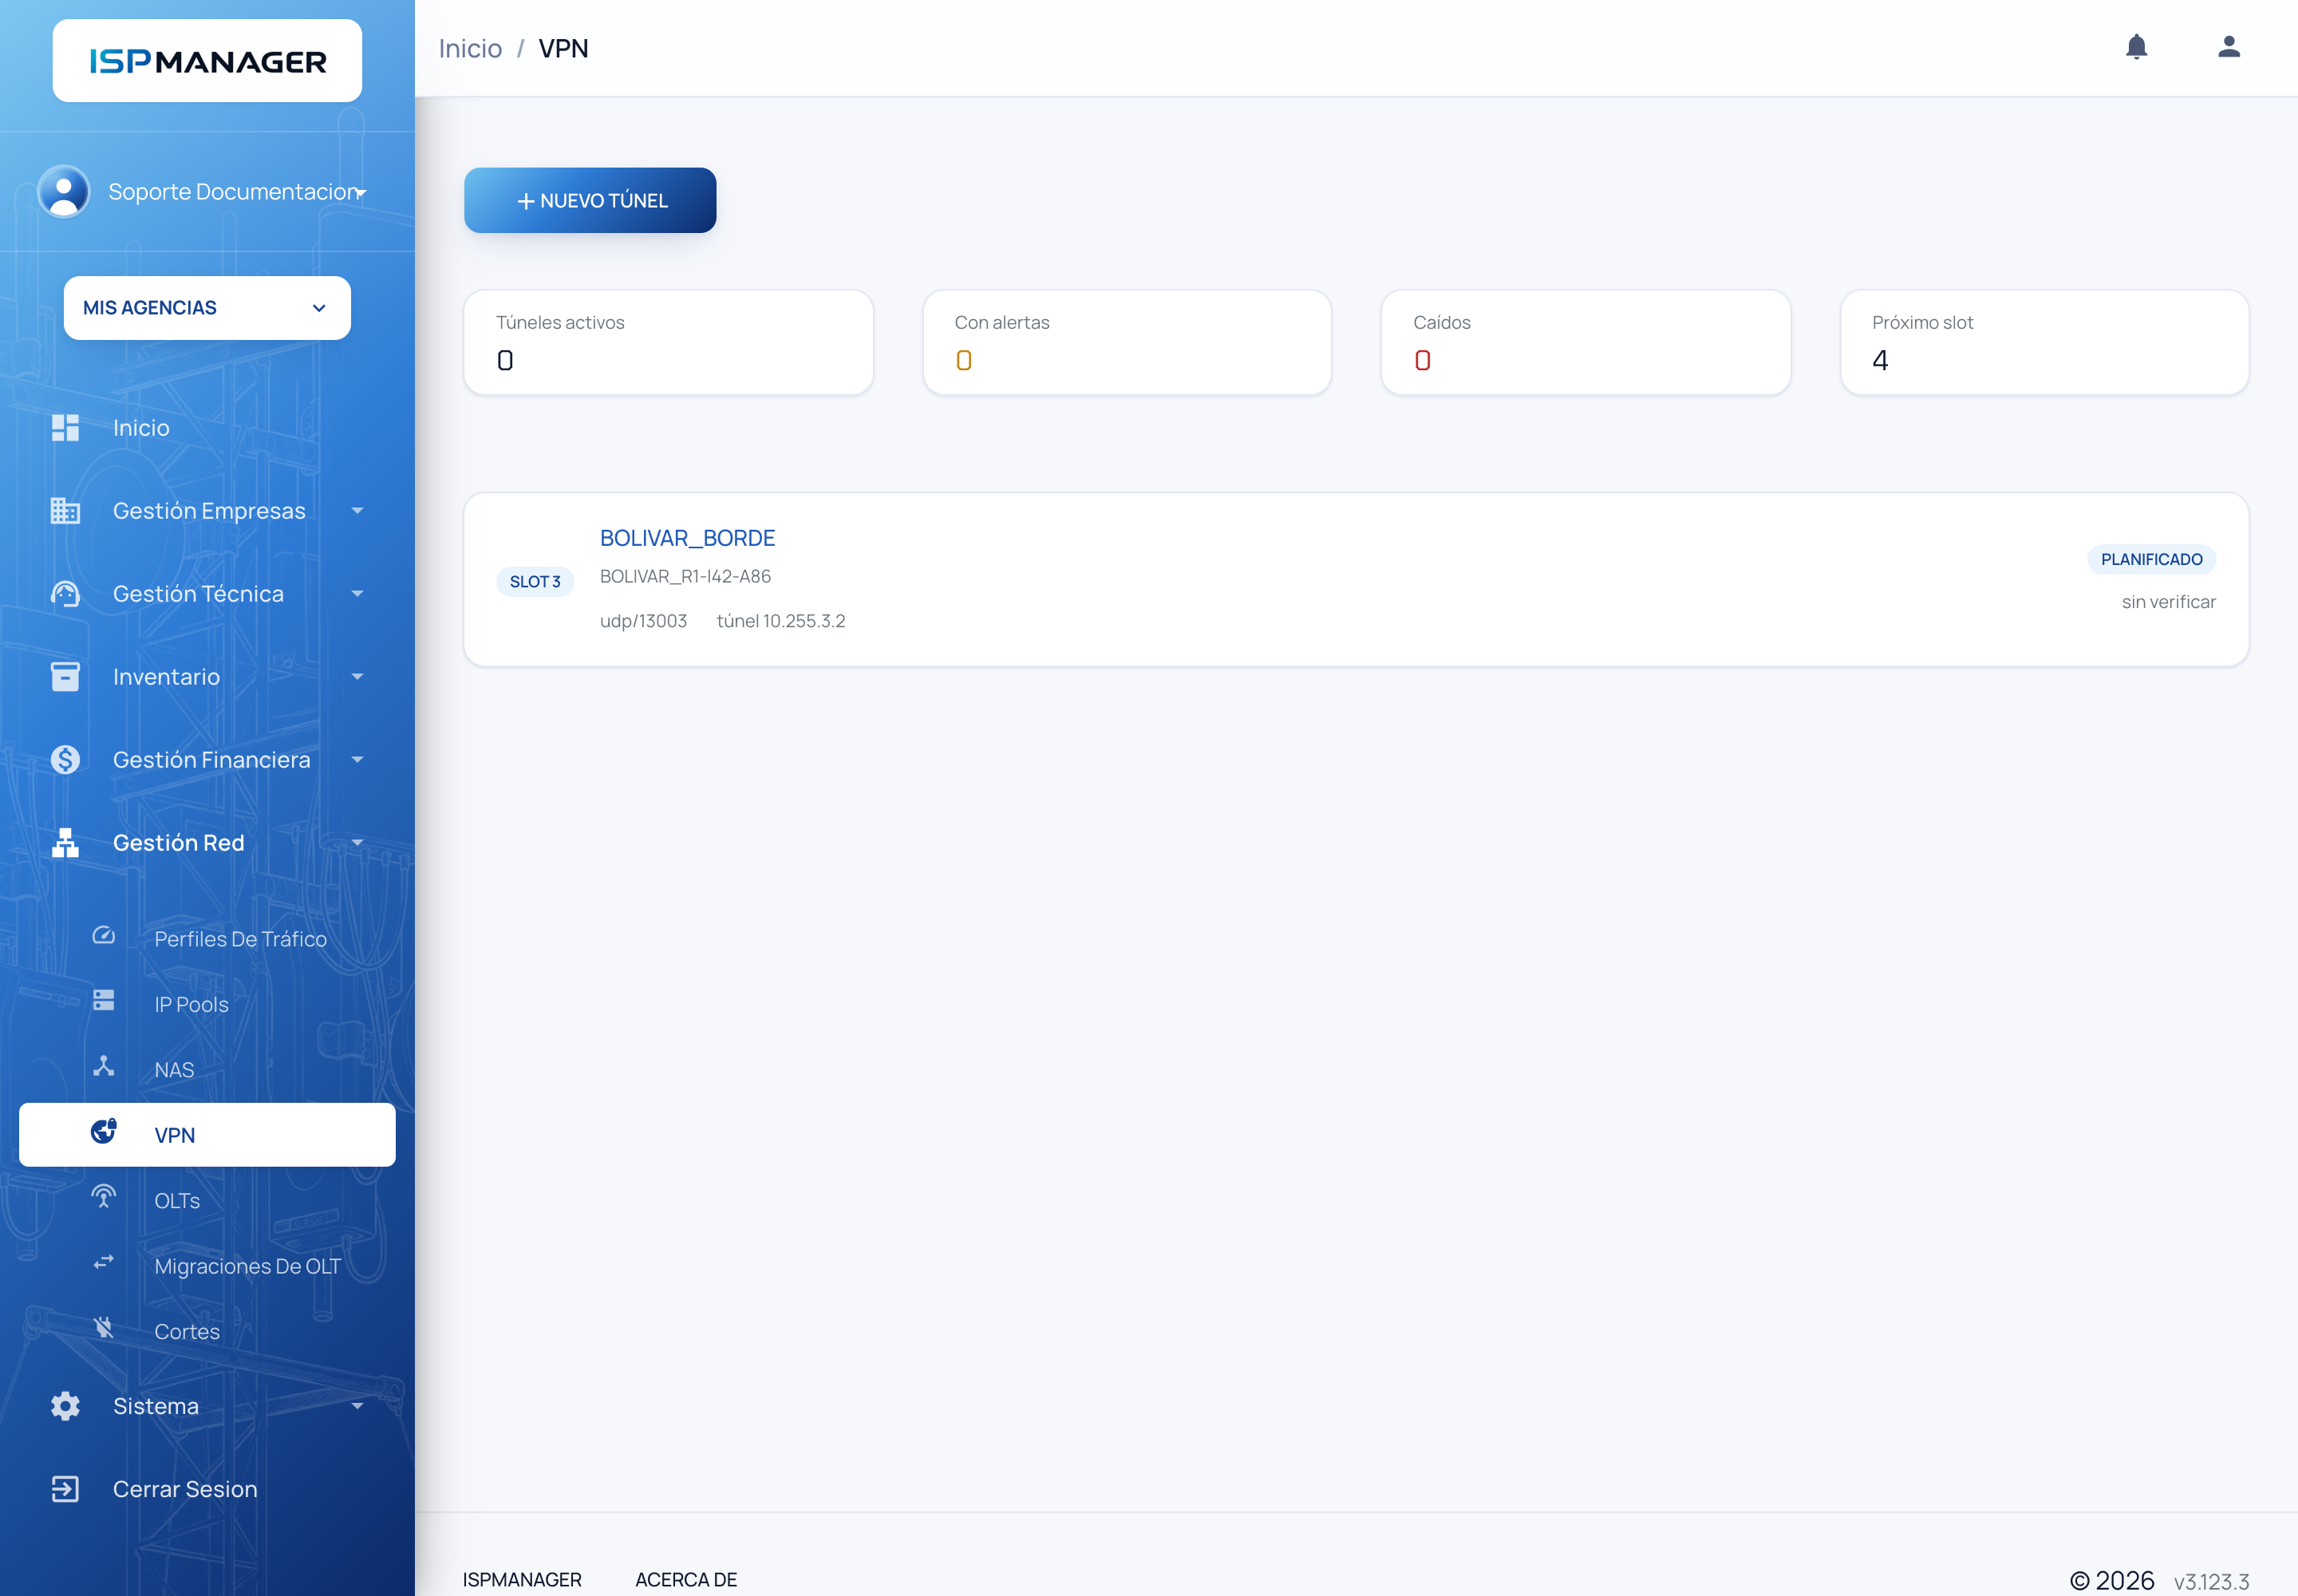
Arriba, cuatro indicadores: Túneles activos, Con alertas (en estado degradado), Caídos y Próximo slot (el número que recibirá el siguiente túnel). Debajo, una tarjeta por túnel con su SLOT, el nombre, el router donde termina, la agencia, el puerto, la IP del túnel y cuándo se verificó por última vez.
El estado de cada túnel es Planificado (creado pero sin aplicar), Activo, Degradado (alguna comprobación falla), Caido o Retirado (desmontado). Cada media hora el sistema verifica solo los túneles aplicados, así que un estado puede cambiar a degradado o caído sin que nadie haga nada.
Solo se ven los túneles cuyo router pertenece a las agencias seleccionadas en la parte superior del sistema.
Crear un túnel
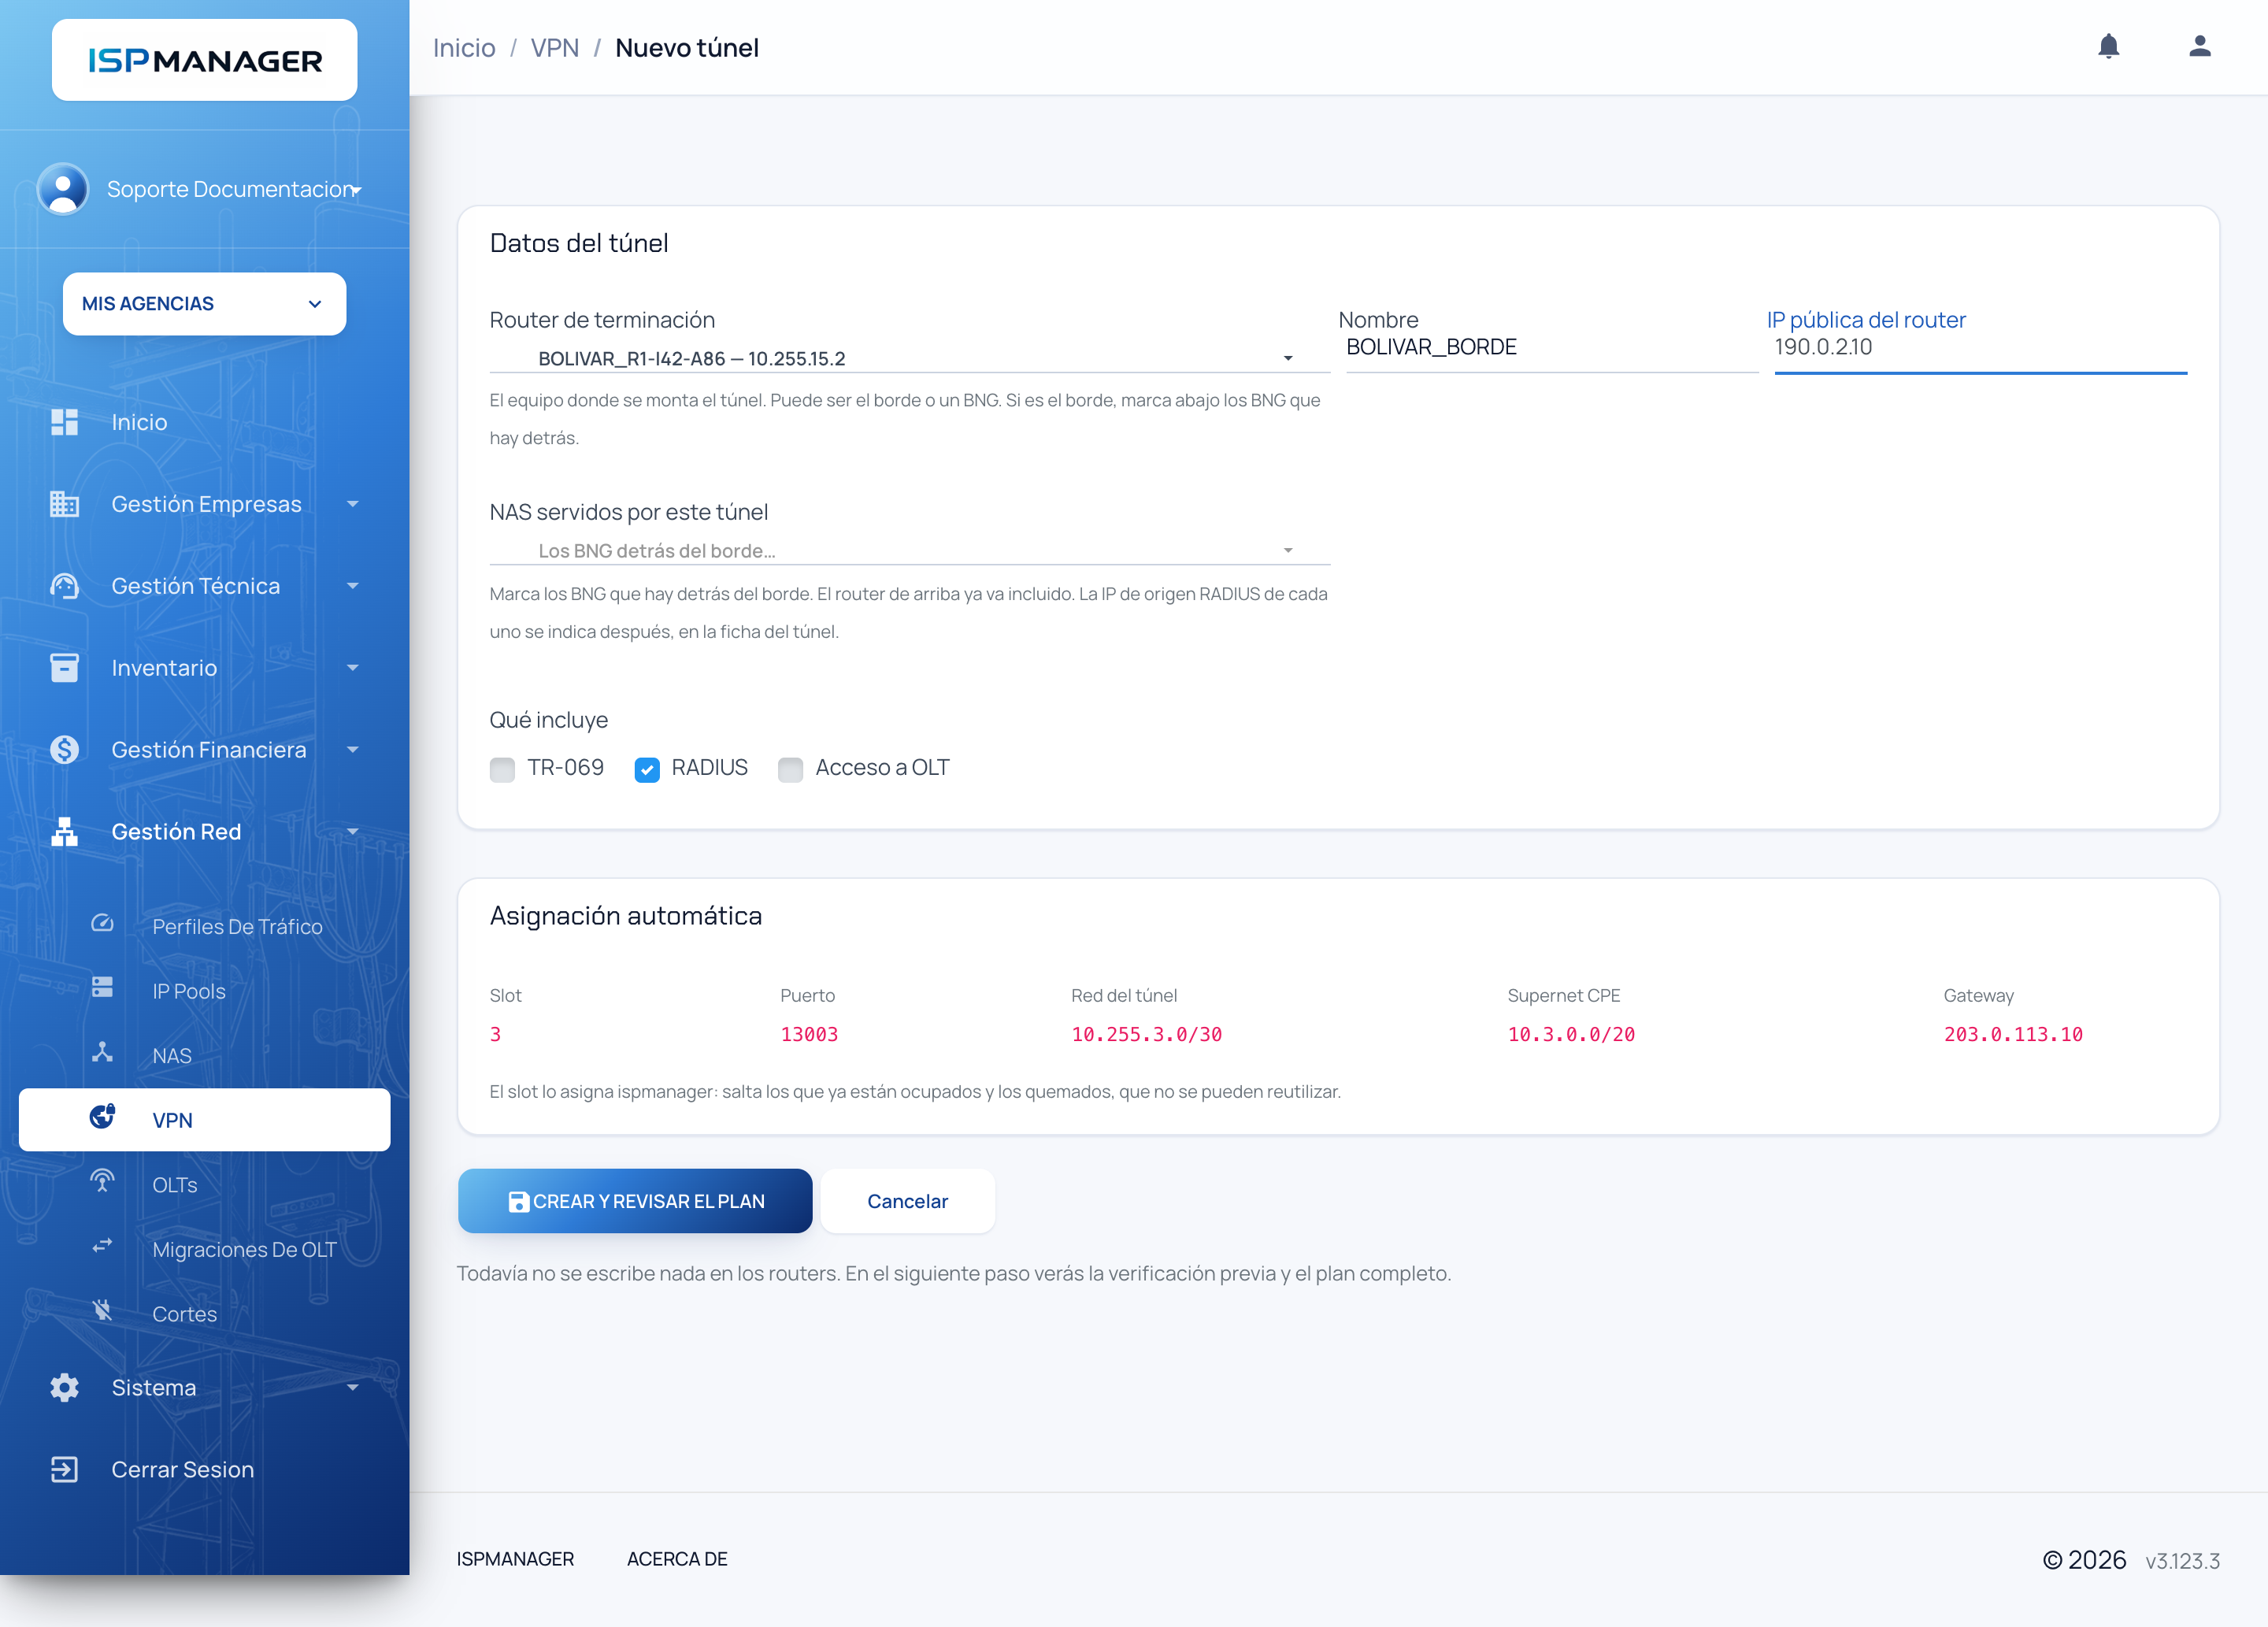
Presione NUEVO TÚNEL y complete el formulario. Crear el túnel no escribe nada en los routers: solo lo deja planificado.
| Campo | Descripción |
|---|---|
| Router de terminación | El NAS donde se monta el túnel. Puede ser el borde de la agencia o un BNG. Al elegirlo, el sistema intenta leer sus interfaces por la API REST; si el router no responde, lo indica en rojo. |
| Nombre | Nombre del túnel (máximo 60 caracteres). |
| IP pública del router | Opcional. Si la IP del router es dinámica, déjelo vacío; en ese caso el túnel depende de que el router inicie la conexión. |
| NAS servidos por este túnel | Si el router elegido es el borde, marque aquí los BNG que hay detrás. El router de arriba ya va incluido. |
| Qué incluye | TR-069 (gestión remota de ONT), RADIUS (marcado por defecto) y Acceso a OLT. |
| Troncales de OLT y VLAN de gestión | Solo con TR-069. Una fila por troncal hacia las OLT, con la interfaz del router y la VLAN de gestión de las ONT. No hay valor por defecto; los botones Kingtype → 2120 y VSOL → 46 sugieren las VLAN típicas. Hasta 16 troncales. |
La tarjeta Asignación automática muestra lo que el sistema decidió solo: el Slot, el Puerto (13000 más el slot), la Red del túnel y la Supernet CPE. Los slots no se reutilizan nunca; si el que le muestra la pantalla acaba de ser tomado por otra persona, el sistema le pide volver a abrir el formulario.
Presione CREAR Y REVISAR EL PLAN. El sistema abre la ficha del túnel con el mensaje "Túnel creado en el slot N. Revisa el plan antes de aplicarlo.".
La ficha del túnel
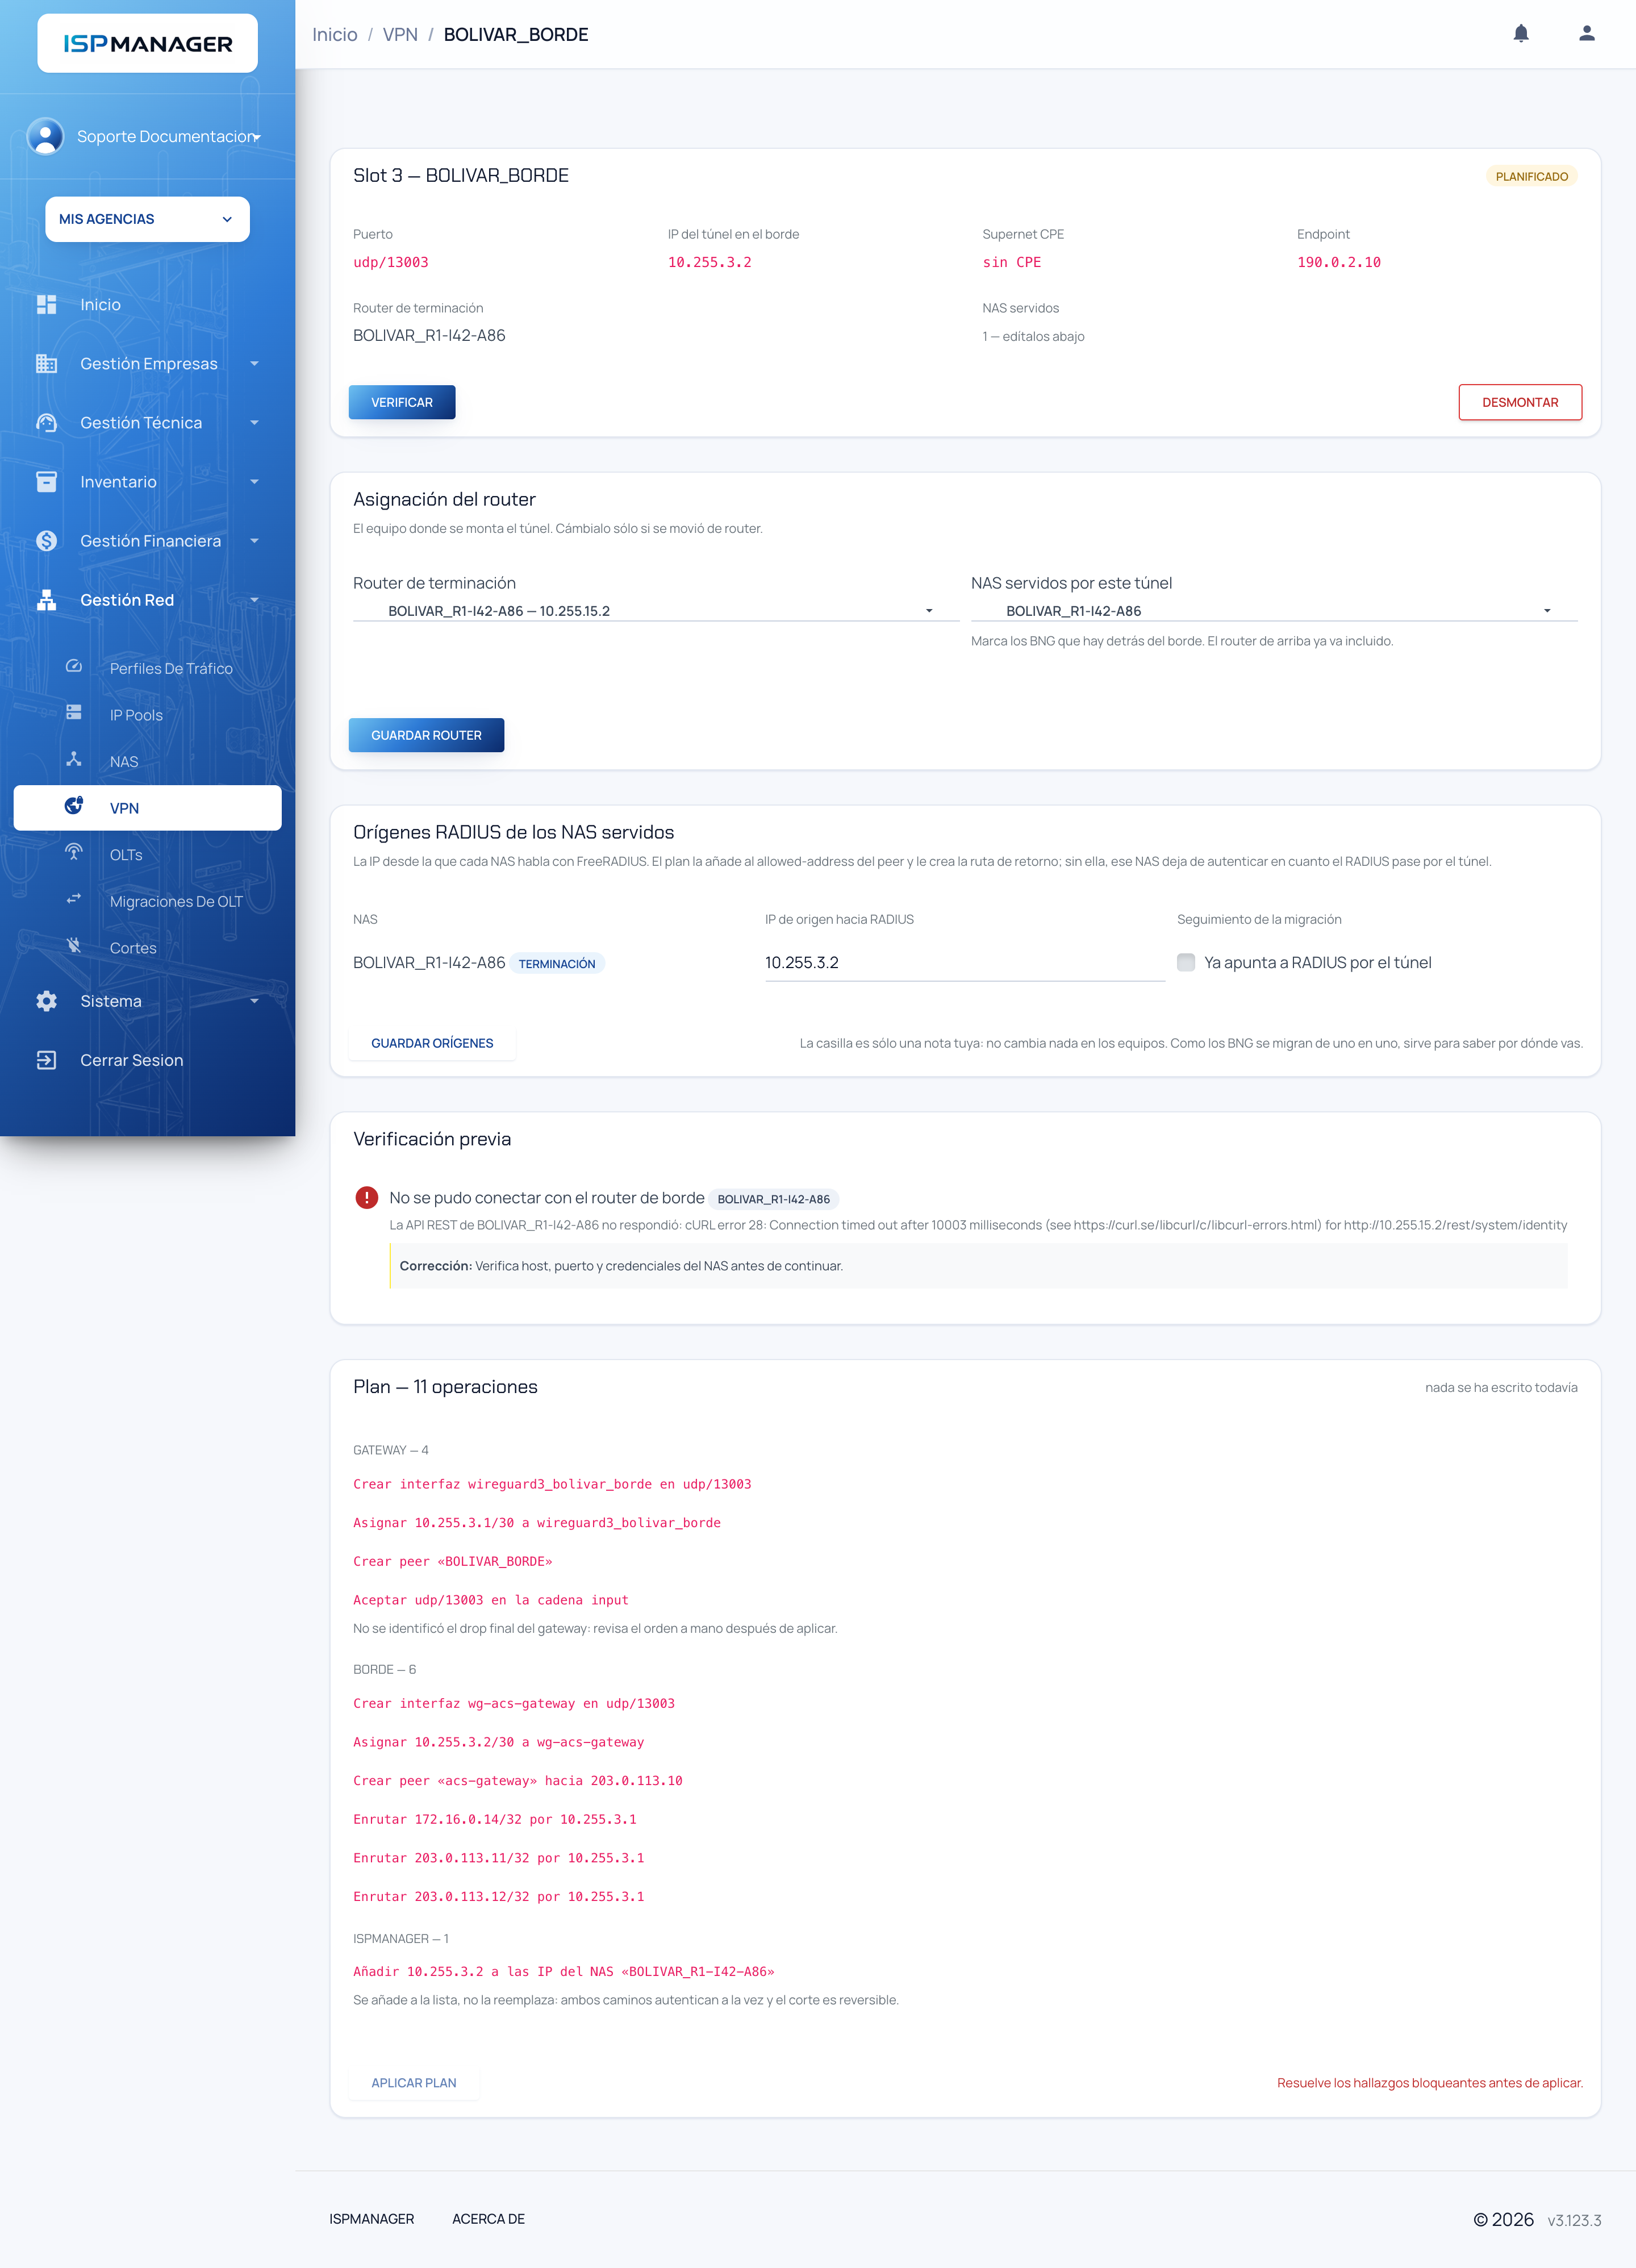
Cada vez que abre la ficha, el sistema se conecta al router, a cada BNG servido y al gateway para revisar su configuración real; por eso tarda unos segundos. La ficha tiene estas partes:
- Cabecera: slot, nombre, estado, puerto, IP del túnel, endpoint y router de terminación, con los botones VERIFICAR y DESMONTAR.
- Asignación del router: el router de terminación y los NAS servidos. Cámbielos solo si el túnel se movió de router, y guarde con GUARDAR ROUTER.
- Orígenes RADIUS de los NAS servidos: la IP desde la que cada NAS habla con el servidor RADIUS. Para el router de terminación es la IP del túnel; para cada BNG, escriba la IP de origen que usa (la verificación previa se la indica). La casilla Ya apunta a RADIUS por el túnel es una nota suya para llevar el control de la migración; no cambia nada en los equipos. Guarde con GUARDAR ORÍGENES.
- Verificación previa: la lista de hallazgos. Cada uno es OK (verde), advertencia (amarillo), bloqueante (rojo) o informativo, con el equipo al que se refiere y, cuando aplica, la Corrección que debe hacer. Un bloqueante impide aplicar el plan. Si el router no responde, el único hallazgo es "No se pudo conectar con el router de borde": revise la IP, el puerto y las credenciales de la API en la ficha del NAS.
- Plan — N operaciones: todo lo que se escribiría, agrupado por destino (gateway, borde e ispmanager). "Nada se ha escrito todavía" hasta que aplique.
Hallazgos frecuentes de la verificación previa
- El identificador del NAS no coincide con la identidad del router: corríjalo antes de mover RADIUS al túnel; el panel compara ambos.
- Hay servidores PPPoE que no están en PAP: sin PAP el router no envía la contraseña del cliente y el panel no puede validarla. Póngalos en PAP desde el router y recargue la página; solo afecta a conexiones nuevas.
- Un srcnat reescribiría el origen de RADIUS: el plan lo corrige en el borde; en un BNG hay que corregirlo a mano.
- Falta etiquetar la VLAN de gestión en la OLT: siempre aparece con TR-069; es un paso manual en la OLT.
- No se puede auditar el BNG: al BNG le faltan las credenciales de la API en su ficha de NAS.
Aplicar el plan
Con la verificación en orden, presione APLICAR PLAN y confirme. El sistema vuelve a auditar y escribe las operaciones una por una en el gateway y en el router; si alguna falla, se detiene ahí y le indica cuál ("Se detuvo en …"). Corrija y vuelva a aplicar: las operaciones ya hechas no se repiten. Al terminar, el túnel pasa a Activo.
Al aplicar, el panel también agrega a la ficha del NAS de cada router servido la IP con la que ahora le habla por el túnel (por eso puede ver una IP adicional en la lista de NAS), y si el túnel incluye Acceso a OLT, las OLT de la agencia que se publicaban por el router pasan a tener como IP la del túnel. Al desmontar se restaura la anterior.
Verificar y desmontar
- VERIFICAR comprueba el estado real: que el túnel tiene handshake reciente, que el gateway alcanza el ACS y el RADIUS, y que RADIUS está autenticando por el túnel. El resultado queda en la tarjeta Última verificación y define el estado (activo, degradado o caído).
- DESMONTAR elimina la configuración del túnel en ambos routers. El slot queda reservado y no se reutiliza. Si alguna operación falla, el túnel no se marca como retirado para que pueda reintentarlo.
Aplicar y desmontar escriben en equipos en producción. Hágalo con la indicación del administrador técnico de la red y fuera de las horas de mayor tráfico.
Próximos pasos
- NAS: el router donde termina el túnel y sus credenciales de la API.
- OLTs: las OLT cuyo acceso puede publicarse por el túnel.
- Configuración de servicios para una nueva agencia: el orden completo para dejar lista una agencia.